某教育机构服务器安全加固与运维托管网络技术服务方案
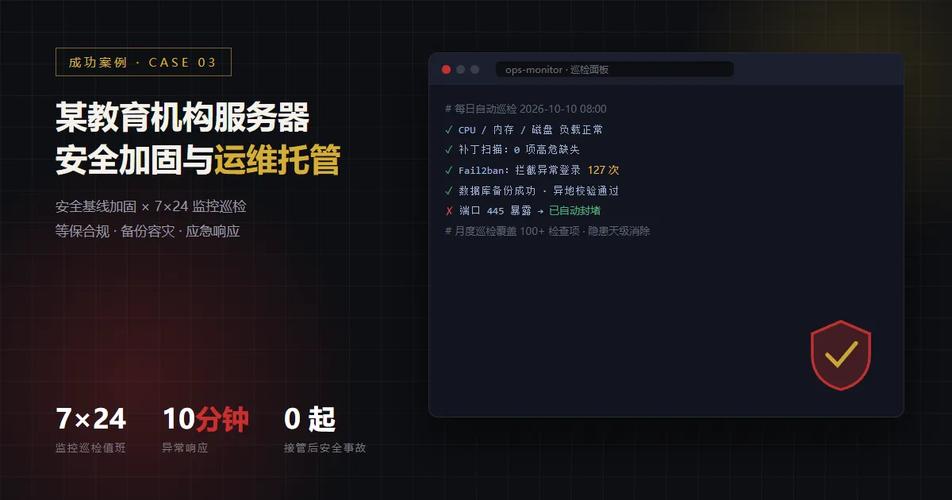
某教育机构服务器安全加固与运维托管网络技术服务方案
一、项目背景与需求分析
随着教育信息化的深入推进,某教育机构在线教学平台、教务管理系统、学员数据存储等核心业务高度依赖服务器与网络基础设施。现有服务器存在操作系统补丁滞后、访问控制策略松散、日志审计缺失等安全隐患,同时缺乏专职运维团队,故障响应不及时。为保障业务连续性、数据安全与合规性,该机构决定采购服务器安全加固与运维托管网络技术服务。
二、服务目标
- 消除服务器已知安全漏洞,将系统安全基线达标率提升至95%以上;
- 建立7×24小时运维监控与应急响应机制,故障平均响应时间不超过15分钟;
- 实现服务器资产、账号权限、日志审计的规范化管理;
- 确保业务系统全年可用性不低于99.9%。
三、服务器安全加固服务内容
3.1 操作系统安全加固
- 补丁管理:梳理服务器操作系统版本,制定补丁更新计划,每季度进行一次全面补丁评估与安装,紧急漏洞48小时内完成修复;
- 最小化服务:关闭不必要的端口、服务与共享,减少攻击面;
- 账号与权限管理:清理冗余账号,实施强密码策略,限制root/管理员远程登录,推行最小权限原则;
- 安全配置基线:按照CIS Benchmarks或等保2.0三级要求配置内核参数、SSH服务、文件权限等。
3.2 应用与中间件加固
- Web服务器(Nginx/Apache)、数据库(MySQL/PostgreSQL)安全配置核查与加固;
- 中间件版本漏洞排查与升级,禁用默认账户与示例页面;
- 应用层防护策略部署,包括WAF规则调优与访问频率限制。
3.3 网络安全加固
- 防火墙策略梳理与最小化开放,按业务需求划分安全域;
- 入侵检测/防御系统(IDS/IPS)规则部署与告警配置;
- VPN与远程管理通道加密加固,禁止明文传输。
3.4 日志与审计
- 统一日志采集(系统日志、安全日志、应用日志),集中存储不少于6个月;
- 配置关键操作审计策略,实现账号行为可追溯;
- 定期生成安全审计报告,每季度提交一次。
3.5 漏洞扫描与渗透测试
- 每季度进行一次漏洞扫描,高危漏洞限期整改;
- 每半年开展一次渗透测试,输出测试报告与修复建议;
- 建立漏洞闭环管理台账,跟踪至关闭。
四、运维托管服务内容
4.1 日常运维监控
- 部署Zabbix/Prometheus监控平台,对CPU、内存、磁盘、网络、进程、端口等进行实时监控;
- 设置多级告警阈值,通过短信、邮件、IM工具及时通知;
- 每日巡检并生成巡检简报,每周提交运维周报。
4.2 故障响应与处理
- 7×24小时服务热线与工单系统;
- 一般故障30分钟内响应、4小时内解决;重大故障15分钟内响应、2小时内提供解决方案;
- 建立故障知识库,定期复盘重大故障并优化预案。
4.3 备份与恢复
- 制定备份策略:核心数据每日增量备份、每周全量备份,备份保留不少于30天;
- 每季度进行一次恢复演练,验证备份有效性;
- 异地备份存储,防止单点灾难。
4.4 变更与配置管理
- 建立服务器资产台账与配置基线库;
- 变更实行申请-评审-实施-验证流程,变更前备份、变更后记录;
- 每季度进行一次配置合规性核查。
4.5 安全运营与应急响应
- 提供安全事件监测与告警分析,每月输出安全运营报告;
- 制定网络安全应急预案,每年至少组织一次应急演练;
- 发生安全事件时提供远程及现场应急支持,协助取证与恢复。
五、服务实施计划
| 阶段 | 时间 | 主要工作 | 交付物 |
|------|------|----------|--------|
| 调研评估 | 第1-2周 | 资产梳理、漏洞扫描、基线核查 | 现状评估报告 |
| 加固实施 | 第3-6周 | 系统/应用/网络加固、监控部署 | 加固实施记录、监控平台 |
| 试运行 | 第7-10周 | 运维托管试运行、流程磨合 | 试运行报告 |
| 正式运营 | 第11周起 | 7×24小时运维托管、定期审计 | 月度/季度报告 |
六、服务保障与质量管理
- 服务团队:配备项目经理1名、安全工程师2名、运维工程师2名,均持有CISP/ITIL等相关认证;
- 服务级别协议(SLA):明确可用性、响应时间、解决时限等指标,未达标按约定进行服务补偿;
- 保密与合规:签署保密协议,严格遵守《网络安全法》《数据安全法》及等保2.0要求,服务过程留痕可审计;
- 持续改进:每季度召开服务评审会,根据运行数据优化服务方案。
七、预期成效
通过本项目的实施,该教育机构将形成“安全加固—持续监控—快速响应—定期审计”的闭环运维体系,显著降低服务器被入侵和数据泄露风险,提升业务系统稳定性,使IT团队能够聚焦教学业务创新,为教育信息化高质量发展提供坚实保障。
如若转载,请注明出处:http://www.gvipi.com/product/52.html
更新时间:2026-11-21 18:42:35